一个具体的案例,比任何抽象的描述都更接近真相。
在2026这个年份, 360所具备的漏洞挖掘智能体, 针对OpenClaw核心组件, 以及由其衍生出来的10款Claw系产品, 开展了一回系统性的安全审计工作。这10款为数不少的产品, 其中大多数源自中小开发团队, 其受众范围算不上广泛, 并且知名度同样不高。
审计的结果是相当残酷的, 仅仅耗费了极为低的算力成本, 就已然确认出了23处处于独立状态的安全漏洞。其中12处是属于高危级别的, 这些高危漏洞覆盖了认证绕过、远程命令执行等, 能够直接夺取系统控制权的风险类型。
以往, 这般级别的漏洞挖掘, 需顶尖黑客耗费数月时间, 成本高达数十万, 现在, 攻击者借助AI, 把单款中小厂商软件的全量漏洞挖掘成本压低至千元级别, 这表明, 你家产品中潜藏多年的致命漏洞, 人家花一顿饭钱、用几分钟便能翻找出来, 进而批量利用。
为什么中小厂商突然变得这么危险
上溯过去的三十年里头的网络安全范围之内的情况, 从本质层面来看那是一场关乎成本的博弈状况, 对于攻击者而言去寻觅漏洞的成本是偏高的, 而对于防守方来讲仅仅依靠修修停停、补补凑凑就能够勉强支撑着度过这段时期, 当下阶段, 以Mythos作为典型代表的人工智能也就是AI系统, 将这场博弈所涉及的局面给彻底改变了。
举例来说, 以往呢, 盗窃的团伙要去聘请那种开锁技艺高超的师傅, 得花费高额的费用才能够把你家那把专门定制的用来防盗的锁给打开, 这种具备高级开锁手艺的匠人呀是非常稀少的, 他们仅仅会去盗窃那些极其富裕显贵的住户家庭, 对于普通的居民住所是没有什么兴趣的, 你尽管清楚自家的锁芯存在着设计方面的瑕疵, 可是却认为不会有人耗费那样的成本来找麻烦, 于是就这么勉强维持现状了。
现今已然不同了, 人工智能恰似一台进行批量复制的具备万能开锁功能之物, 它不但能够针对所有的锁逐一实施捅的动作, 而且还能够在实施捅这个动作的进程当中自行掌握每种锁的破解方式, 其成本极为低廉, 并且能够做到二十四小时不间断地工作。你家门上所存在的薄弱之处, 即时从“值得抱有侥幸心理”转变成为了“一经捅触便会破裂”。
由普华永道2026年的报告所揭示, 在2025年的时候, 全球恶意AI攻击事件所占比例已然达到了57%, 而针对中小企业的AI批量攻击个案同比增长幅度超过了300%, 原本那些不会被专业黑客予以盯上的小众系统, 现如今变成了AI进行无差别地毯式扫描的绝佳目标。
中小厂商怎么办?一套分层防御方案
针对这种降维打击的情况, 单纯期望中小厂商在一夜之间投入资金去组建安全团队, 这根本就是不切实际的。中国信通院所开展的调研能够表明,在百人以下的中小软件企业里面积占到70%的部分, 根本就不存在专职的安全人员, 并且这些企业在年度安全方面所进行的投入范围普遍是低于10万元的。传统意义上的人工渗透测试, 仅仅单次的报价就达到了数万元之多, 这远远超过了多数厂商在经济方面的承受能力。
值得高兴的消息是, 去对抗那种由AI推动的攻击行为, 并不要求你耗费大量金钱。你所需要的是一种具备分层特性的、成本低廉类型的、嵌入已有的流程之内的轻量化方案举措。这情形如同给房屋进行设防防护一般, 你并不需要去聘请一支皇家卫队人员队伍, 仅仅只需要做好三件事情就行: 对门窗进行加固处理, 安装一个基础的警报装置设备, 针对特别贵重的物品购置一个保险箱。
第一层:日常门禁,成本几乎为零
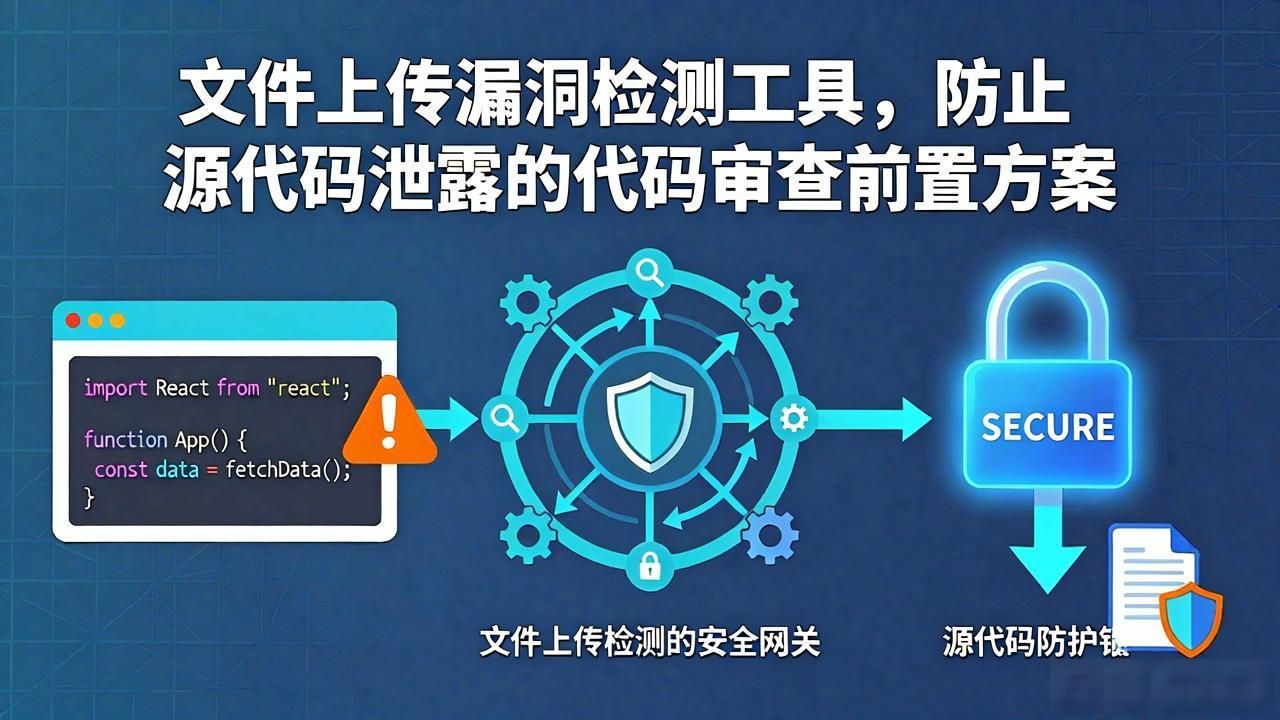
在代码提交到仓库之前,就把它拦住。这是性价比最高的防御层。
你能够部署免费的开源工具, 像是Semgrep AI开源版又或者SonarQube社区版, 将它们直接整合到你的CI/CD流水线之中。开发人员每一次提交代码之际, 工具会自动进行扫描, 查看是否存在SQL注入、命令执行、硬编码密码等常见的高危漏洞。
有的多款AI参与低代码开发社区的厂商, 借助Semgrep对通用代码漏洞约80%的检出率, 采用这样的办法, 把上线前常规漏洞的漏报率降低了70%, 并且将全年安全投入控制在了2000元以内。
这仿佛是你给那扇房门安装了一个最为基础的插销, 尽管它没办法阻拦住专业的大盗, 然而却能够使得小偷产生麻烦的感觉, 进而转身去寻觅下一个没有插销的目标。
第二层:上线前校验,每月一包烟钱
在产品上线以前, 要针对整个系统开展一回更为全面的合规检查。此时能够采用百元每月级别的轻量SaaS服务, 像雷光漏洞检测平台的基础版, 99元每月每个项目, 对于OWASP Top 10漏洞的检出率能够达到98%。
它能够覆盖常规的Web应用合规扫描, 助力你去发现那些于开发阶段被遗漏的问题, 这些问题是由于配置不当或者组件版本老旧所引发的。
这就好比是你给房屋安装了一套具备基础功能的红外警报系统, 它价格低廉, 然而却能够在有人员未经许可进入的时候发出警报信号。
第三层:重点项目专项审计,按需购买
要是你的产品关联金融、支付, 或者处理很多用户敏感数据, 那么在上线以前或者重大版本更新以后, 建议开展一回深度的专项漏洞审计。在这个时候, 可以按照需求采购360“图龙锋”这类AI漏洞挖掘智能体的定向审计服务, 中小项目成本大概5000-20000元/次, 远比传统人工渗透测试的数万元报价低。
它可以发掘出没被发现多年的业务逻辑方面的漏洞, 以及0day漏洞, 是具有高价值的系统的最终一道保险。
那个被你当作传家宝存放之处的保险箱, 平常情况下是不会去动用的, 只是在至关重要的时刻, 花费一些钱财以此来换取内心的安稳。
现在,立刻,关掉你公网上的“后门”
还没考虑任何工具之时, 有一件成本为零、回报极高的事得立刻去做: 收敛公网暴露面。
使用站长之家、shodan等免费工具, 扫描你公司的所有服务器IP段, 把那些并非业务必需的端口, 像管理后台、数据库、远程桌面等, 全部经由防火墙策略封禁, 仅留存必要的80/443端口对外提供服务。360的漏洞清单表明, 未授权可直接利用的漏洞在新增武器化漏洞中所占比例为30.6%。
处于公网暴露状态的管理后台, 且不存在强密码二次认证, 此即为当攻击者进行AI扫描之际, 第一时间会被找到的易于攻克的目标。
记住一个核心认知转变
安全专家再三告诫中小厂商, 务必要摆脱两大最为突出的认知偏差, 其一为“我规模不大, 无人会来攻击我”, 其二为“我通过了等保, 便已然安全无虞了”。于AI的视角而言, 不存在规模大小之别, 仅存在“存在漏洞”与“暂时无漏洞”的差异。合规扫描仅仅能够满足基本要求, 根本是无法涵盖自研代码的复杂业务逻辑漏洞的。
读完这篇文章, 祈愿你能够带走一个清晰明确的认知, 那就是: AI已将攻击成本压低到了千元级别的程度, 然而你自身的防御成本, 同样也是能够被控制在每年一万元以内的了。重点并非花费的金额的多寡, 而在于即刻采取行动, 要把安全校验妥当嵌入进你的研发流程之中, 还要将你暴露在公网上的缺口给封堵上。
你的系统没你想的那么安全,但也没你想的那么难守住。