于当下, 正处在一种面临以前全然未有过的软件安全威胁的状况里。在最近这段时期, 微软发布了在其历史上规模排第二大、数量超160个漏洞的修复更新, 并且, 就在此时, 各大主流编程软件仓库在仅48小时时间内就陡然爆发了达三起供应链攻击事件, 其目的是妄图窃取开发者的核心权限。这全然能说明, 任何一款软件都必然要把安全测试置于前面来做。
为什么漏洞总是修个不停
诸多安全事件的根源不是前沿技术, 而是最为基础的“配置疏忽” , 根据IBM X-Force最新报告 , 针对应用型和系统型漏洞的攻击激增了44% , 根源是身份验证控制不到位 , 如今攻击者使用AI , 其从入侵到窃取数据的平均时间已缩短至令人惊叹的72分钟 , 比去年快了四倍 , 也就是说若核心逻辑有缺陷 , 或者开发环境当中留有API密钥 , AI武器会马上放大这些弱点。
软件安全威胁_漏洞修复更新_软件安全测试
如何有效发现隐藏的致命缺陷
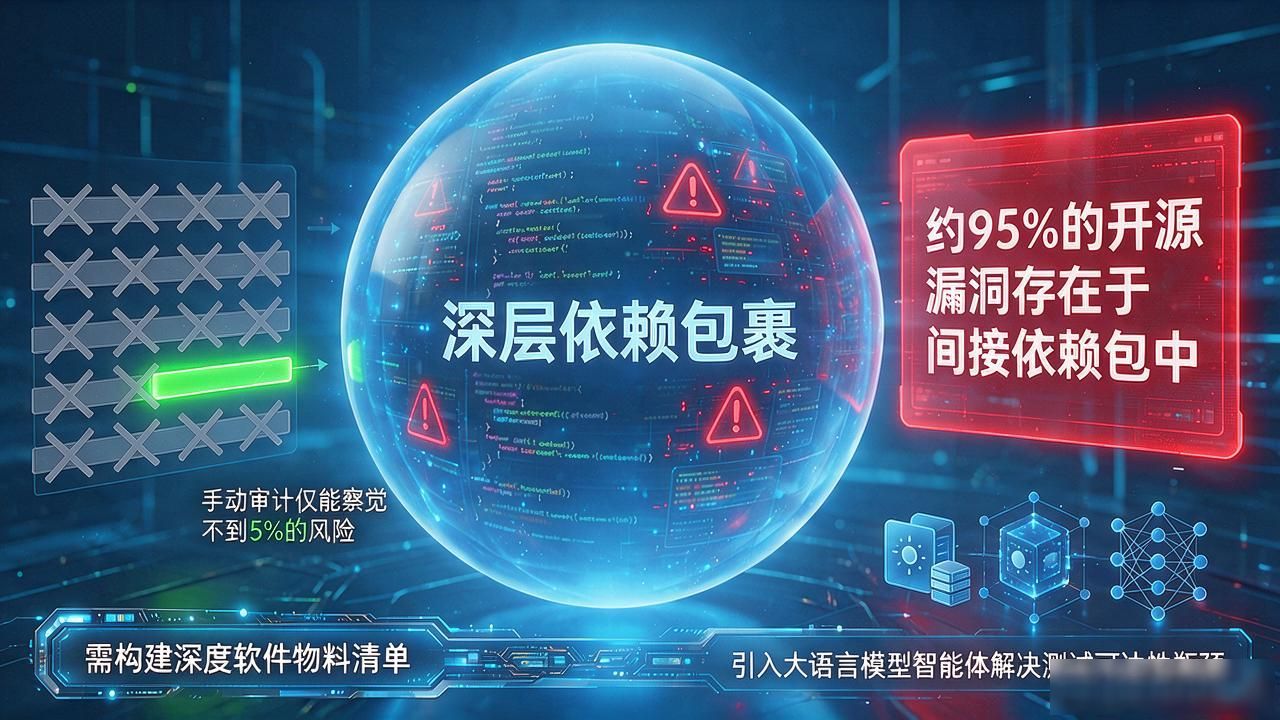
处于深层依赖包裹中, 并常常被隐藏起来的, 是极具危险性的安全隐患。研究结果显示, 大约95%的开源漏洞事实上存在于“间接依赖包”之中。无论我们手动审计时多么细致, 所察觉到的风险可能都不到5%。所以, 光靠传统的表层扫描是绝对行不通的, 我们应该构建深度的软件物料清单。各大顶尖的软件工程会议ICSE 2026所进行的探讨也表明, 将大语言模型智能体引入以解决测试的可达性瓶颈, 才是应对这一挑战的关键办法。
AI引发的攻防新变局
软件安全威胁_漏洞修复更新_软件安全测试
具两面性的是AI这把双刃剑, 其致使攻击门槛大幅偏低, 曾有团队依仅耗费约1.5万元成本的做法来, 训练AI成功搭建起浏览器内核漏洞的利用工具, 更严峻的状况是, 我们所信任的AI编程助手生成的代码普遍存有较高的漏洞比例,甚者达55.8%, 普通扫描工具几乎不太能够检测出来, 面对这种不乐观的态势, 得依靠更具自动化的动态测验, 将安全构筑于流程的最前端。