在数字化安全防护领域, 专业的工具直接影响网络系统漏洞的整体高效检测效率。梳理期间我们系统性提炼整理了网络安全实践中经久不衰的全部8款主流核心检测工具, 通过展开多维度的功能特性全面对比, 加以深度的实战应用场景全面细节解析, 为一线资深安全工程师, 针对性提供专业适配的相关工具选型重要指导参考。
核心检测工具功能解析工具名称主要功能适用场景
Nmap
网络拓扑发现、端口扫描、服务识别
基础设施安全评估
Burp Suite
Web应用漏洞扫描、请求拦截分析
Web安全渗透测试
Aircrack-ng
无线网络监测、WEP/WPA破解
无线网络安全审计
网络扫描专家-Nmap
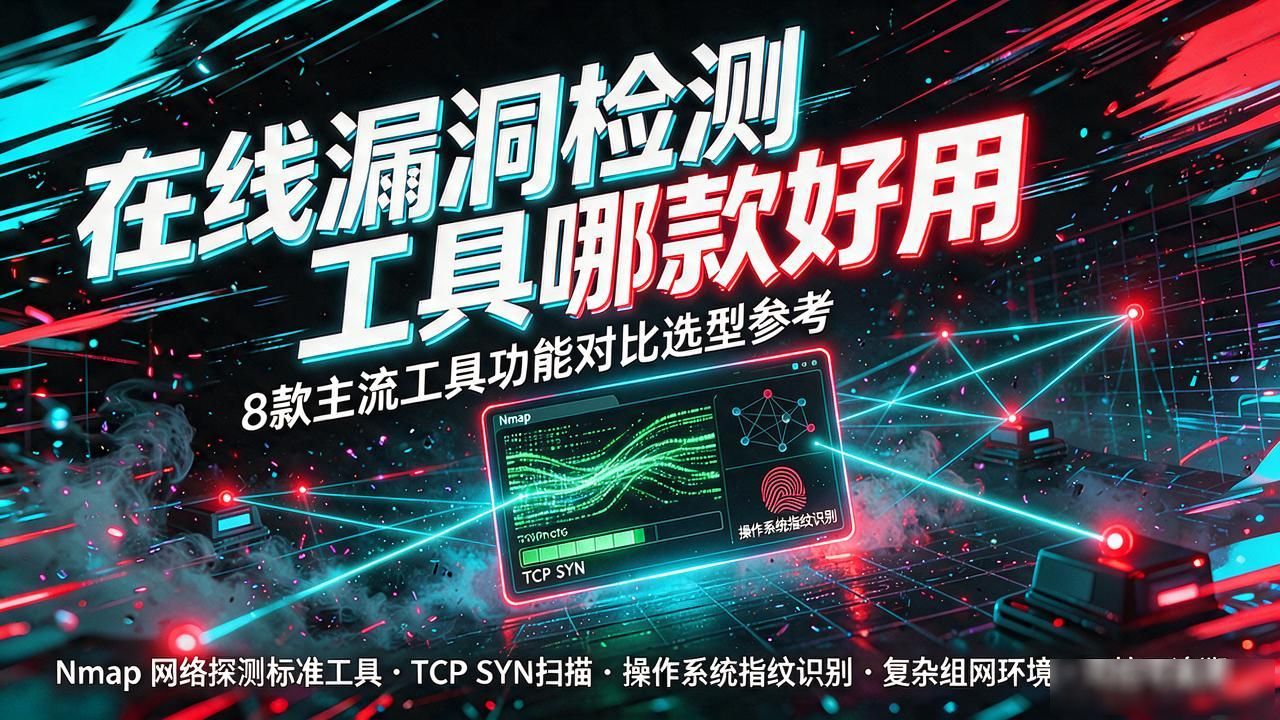
作为网络探测标准工具, Nmap提供多种扫描模式组合, 支持TCP SYN扫描、操作系统指纹识别等高级功能。实际应用中建议结合-Pn参数绕过防火墙检测,配合--script参数调用漏洞检测脚本库, 通过融合多样扫描逻辑拓展边界能力, 依托精准报文构造强化识别效果, 且借助预置规则引擎优化部署流程, 进而在复杂组网环境内实现高效适配目标主机信息, 确保漏洞扫描过程可控可追溯。
Web安全测试-Burp Suite实战技巧
专业版Burp Suite的Scanner模块采用动态爬虫技术, 可自动识别XSS、SQL注入等OWASP十大漏洞。重中之重利用Repeater模块针对已拦截到且经过筛选的各类可疑请求进行针对性重放测试, 借助被命名为Comparer的专业对比组件逐一比对不同请求的响应差异进而精准定位那些尚不显性化的潜在漏洞点。
无线安全检测-Aircrack-ng套件
该工具集包含airodump-ng抓包工具与aircrack-ng密码破解模块, 实战中需配合支持监听模式的无线网卡, 建议使用-W参数, 指定字典文件通过优化GPU加速提升WPA2握手包破解效率。
辅助工具技术亮点
工具组合使用策略
计划选用Nmap开展初始网络绘图描绘、 Burp Suite推进Web运用深度检验、搭配SQLmap实施数据库存在漏洞核对测评, 对准内网场所可匹配CME开展活动数据库安全检查评测、塑造健全的检查查探闭合链条。