Windows系统里热键冲突了, 这简直就是一场终极侦探游戏嘛。只要你轻轻按下那一个键, 就能一下子找出到底是谁把属于你的快捷键给偷走了。
【免费下载链接】hotkey-detective A small program for investigating stolen key combinations under Windows 7 and later.
项目地址: https://gitcode.com/gh_mirrors/ho/hotkey-detective
当你在Windows系统里按下那个Ctrl加S这个组合键, 想要保存文档, 结果却发现完全没有任何反应, 或者是在按下Alt加Tab准备切换窗口的时候弹出了一个让你觉得非常奇怪的程序, 这种情况往往就是因为你的键盘快捷键被某个正在运行的程序给强行占用, 也就是我们常说的劫持了。
Hotkey Detective(热键侦探)正是为解决这一痛点而生的开源工具,它能像侦探一样精准定位占用全局热键的应用程序,帮助用户恢复快捷键的正常功能,提升工作效率300%。
热键冲突的隐形战场
Windows系统里的全局热键, 它就像一个共享的交通枢纽, 每个程序都会试图注册自己需要的快捷键组合, 当多个程序同时“争抢”同一个快捷键的时候, 系统会采用“先到先得”的原则, 这就导致最后注册的那个程序无法进行响应, 更何况还存在一些更加糟糕的情况, 有些程序会在后台无声无息地占用热键, 这些热键只有等到特定条件满足的时候才会被触发, 由此形成了所谓的“隐性冲突”。
冲突类型典型表现影响范围
显性冲突
用户按下了那个所谓的快捷键, 然后系统没有任何反应。
特定应用程序
隐性冲突
间歇性失效,重启后暂时恢复
系统全局
系统级冲突
所有程序都无法使用某快捷键
整个操作系统
️️ Hotkey Detective的工作原理揭秘
Hotkey Detective这个工具, 采用了创新的钩子技术, 也就是大家通常说的Hook, 用来监测系统级别的热键使用到底是一个什么情况。它和那些传统的热键检测工具有很大的不同之处, 在于它不会去尝试所有可能的、组合在一起使用的按键。
取而代之的是, 它做的事情, 是把DLL文件注入到正在运行之中的进程里面去。通过这样做, 它实现了实时监听热键消息在系统中的传递路径到底是怎样的一个过程和状况。
核心技术架构
// 核心钩子设置
void Core::setHooks() {
  getMessageHookHandle = setupHook(WH_GETMESSAGE);
  wndProcHookHandle = setupHook(WH_CALLWNDPROC);
}
这个工具它是借助了两个关键的钩子, 然后通过这些关键钩子来捕获热键消息的, 就是这么一个情况。
对于WH_GETMESSAGE这个钩子, 它的作用就是去监控在消息队列里面出现的那些键盘消息。还有一个叫作WH_CALLWndProc的钩子,它的主要功能就是来拦截那些窗口过程调用相关的东西。
当用户按下有问题的热键时, Hotkey Detective能够追踪到是哪个进程接收到了相应的Windows消息, 从而精准定位罪魁祸首。
三步完成热键冲突诊断 第一步:准备与启动 从项目仓库克隆源代码:git clone https://gitcode.com/gh_mirrors/ho/hotkey-detective使用CMake构建项目,生成可执行文件以管理员身份运行HotkeyDetective.exe(这是关键步骤!
) 第二步:实时监测
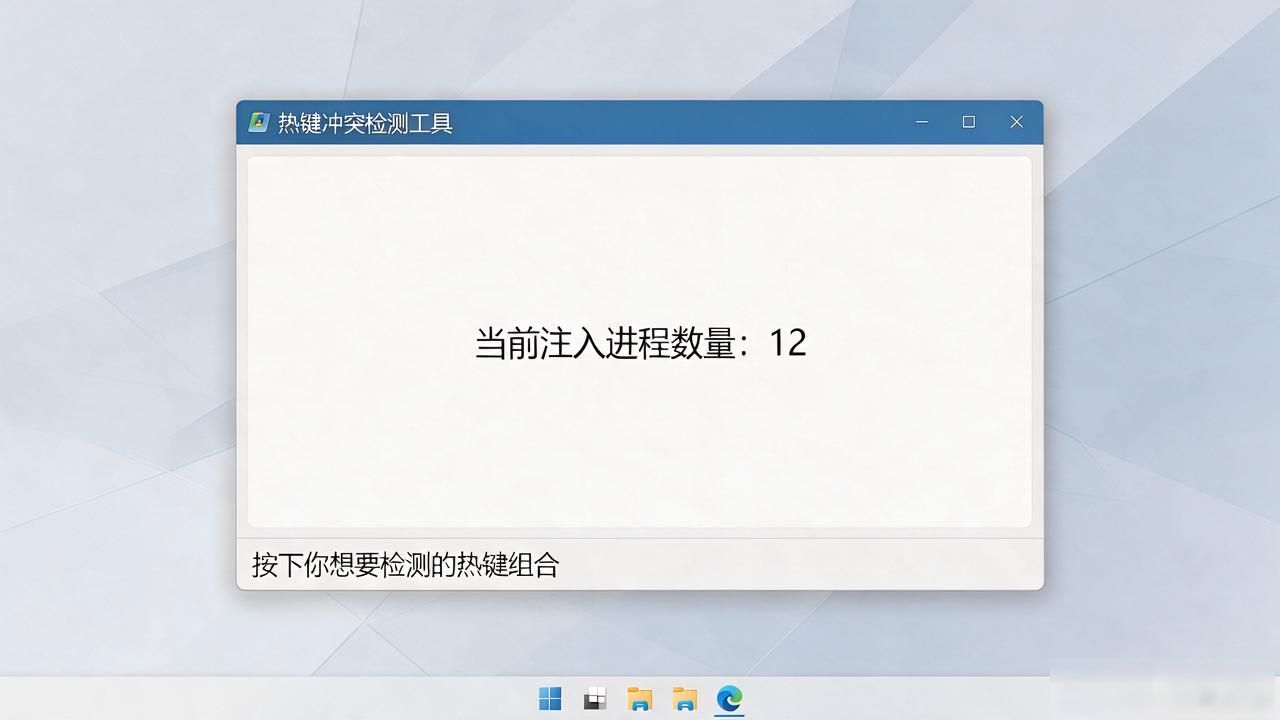
启动程序之后, 界面会显示出当前注入的进程数量, 在此时按下你想要检测的热键组合, 工具会立即显示出来。
到了第三步, 这个环节就是要把问题给解决掉。
根据检测结果,你可以:
修改程序设置这一点, 指的是进入那个会占用热键的程序里面去, 然后把它的快捷键配置进行修改掉。关闭冲突程序的办法, 是把那些不需要的后台程序暂时关闭掉。
重新分配热键的意思是给常用的功能来分配一个不会产生冲突的快捷键组合。这里面还包含了一些高级的使用技巧, 这些技巧有助于避免一些常见的陷阱, 同时也给出了一些性能优化的建议。
Hotkey Detective采用了比较轻量化的设计方式, 不过要是想要达到比较好的运行效果。
在检测工作完成之后, 要及时关闭相关的程序, 这样做是为了避免该程序长时间地在后台进行运行, 同时要定期清理那些不再需要的检测记录。接下来将对技术进行深入解析, 重点探讨内存映射文件通信这种方式。
该工具借助于内存映射文件这种方式, 来实现在主程序以及被注入进去的动态链接库DLL之间进行数据的共享环节。
// 创建共享内存区域
mappedFileHandle = CreateFileMapping(
    INVALID_HANDLE_VALUE, NULL, PAGE_READWRITE, 0, sizeof(HkdHookData), MMF_NAME);
这种设计确保了低延迟的数据交换, 同时也避免了进程间通信的开销。
智能进程过滤
Hotkey Detective这个工具, 它会自动且智能地把那些压根儿就不需要被进行注入操作的进程统统都给过滤掉。
与其他工具的对比 功能特性Hotkey Detective传统热键检测工具
检测原理
通过钩子注入的方式, 进行实时的监听操作。
采取暴力的方式, 去尝试所有的组合。
系统兼容
Windows 8+
Windows 7及以下
资源占用
轻量级
高负载
准确性
精准定位
可能误报
用户体验