使用安全工具快速查找挂马,和监控防止再次挂马
(此文适用云服务器,虚拟主机可直接参考第三点操作)
一、护卫神快速查找挂马文件(云服务器)
处于云服务器进行访问, 访问的链接为: https://www.hws.com/soft/kill/ , 执行点击下载软件这一操作, 其下载地址是: https://d.hws.com/free/HwsKill.zip , 将下载所得进行解压并运行, 运行后的界面呈现情况如下如所示:
选择“自定义查杀” 后出现如下界面:
选站点所在的路径, 就如同这样的, D:\wwwroot\testweb\wwwroot , 然后去点击“开始扫描”。
要是存在着异常挂马文件的情况, 那么在下图所呈现的列表当中, 就会展示出具体的文件名, 以及挂马的类型等一系列信息, 通过双击条目, 能够查看具体的挂马内容:
此外 , 于相关条目处运用鼠标右键 , 借助参考下图能够 “打开文件路径” , 将 “打开日志” 以log格式文件来查看操作记录 , 在确认是异常文件之后能够直接把异常文件删除。
截止到这里, 借助护卫神 - 云查杀工具展开扫描从而清理异常文件的流程终止了, 然而护卫神没办法做到百分之百地查出全部的挂马文件以及内容, 这并不意味着所有的挂马内容已然被清理干净了。
即使清理了挂马文件以及内容, 这也并不意味着网站绝对安全了, 还需要与程序开发人员取得联系, 核查程序漏洞进而开展修复工作, 或者下载最新版本的程序进行升级, 以此来提升程序的安全性。
若是没有技术人员去处理程序方面的问题, 而且程序不存在最新版本能够进行下载, 这种情况该如何去做呢, 在下面可以运用360文档卫士来监控文件的修改操作。
二、360文档卫士监控文件修改,防止再次挂马
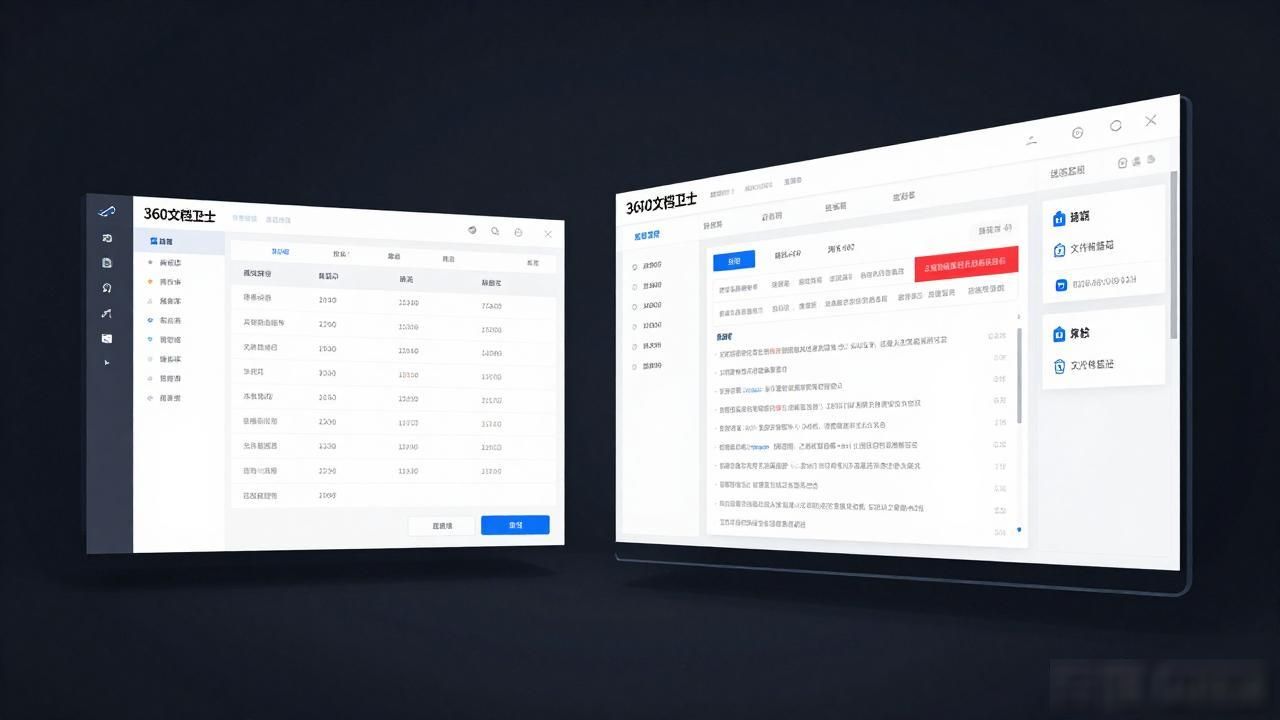
360文档卫士下载地址:http://weishi.360.cn/wendangweishi.html ,下载安装后程序运行界面如下图:
在前文中, 借助护卫神云查杀工具 将有着php后缀的挂马文件扫描出来 , 把360文档卫士打开 , 设置进行点击 , 于下图界面里 , 在自定义规则当中 , *.php后缀格式予以添加 , 保存点击。
像下面所描绘的这样的情况, 先前借助护卫神查探出站点里存在Trojan.php挂马文件, 并且实施了删除的行为, 该操作时间处于5月14日凌晨0: 41!
在安装360文档卫士后, 见下图, 监控到在5月14日下午13: 50时, 又一次生成了一个Trojan.php文件, 精准定位到了文件路径以及文件名称, 还明确了创建时间, 能够直接删除那个异常文件, 从而让站点恢复到先前的状态, 也能够依据生成时间, 对站点日志做核实, 查看相关时间段所访问的php文件, 以此协助找寻到后门文件。
三、护卫神远程查木马文件(主要针对虚拟主机)
针对服务器使用的护卫神, 除了满足其在服务器上的使用情形外, 还能够按照如下图所示的方式, 填写ftp连接信息, 而后对虚拟主机进行扫描。
选择远程查杀 ,点击 “选择ftp” 添加ftp链接信息:
若扫描出异常文件,处理方式和前文“自定义查杀” 一致。