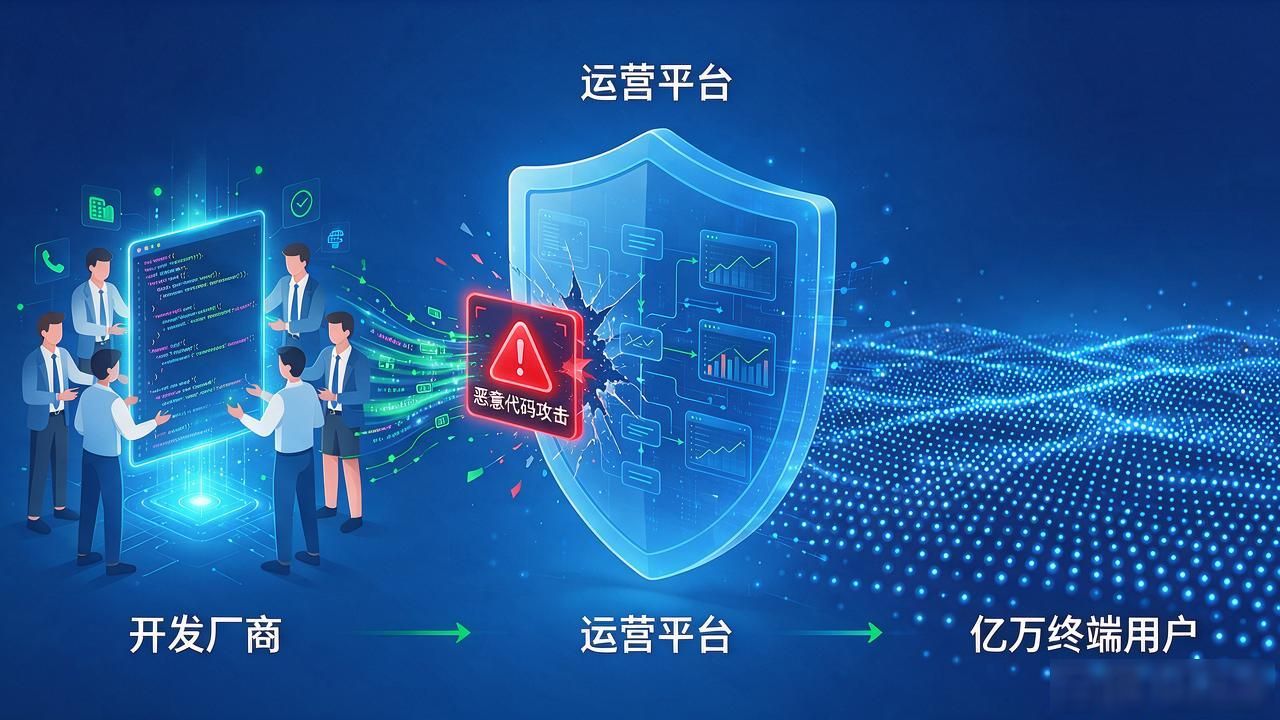
数字化时代下, 企业办公系统、网站程序、移动端软件、数据库系统等各类软件应用实现全面普及, 可紧随其来的软件漏洞、代码缺陷、配置错误等安全问题却频发。很多企业和个人用户往往会遭受到数据泄露、黑客入侵、系统宕机等各类风险, 大多是由于疏忽了各类日常安全检测。软件漏洞扫描属于网络安全防护的基础且核心手段, 能够提前排查软件潜藏的各类风险, 从源头规避各类安全事故, 且是保障软件系统稳定可靠运行的关键操作。
一、软件漏洞扫描的核心定义与作用
通过自动化工具所开展的, 对各类软件程序、代码源码、服务器系统\Web应用等资产的全面检测, 即围绕系统内存在的已知漏洞\弱口令\配置隐患\组件过期\代码缺陷等安全问题进行识别, 与人工渗透测试有所不同, 这种操作简单且效率更高的、适配常态化批量检测需求的安全技术——软件漏洞扫描, 属于企业合规安全运维及个人软件安全防护的必备流程。
软件漏洞扫描
不少用户纳闷为啥得定期实施软件漏洞排查, 不过大部分软件漏洞拥有隐秘性, 常规运维检查很难发掘, 一朝被黑客利用, 会产生用户数据泄露、系统被改动、服务器被掌控、业务垮掉等等严重的结果。定期推行软件漏洞检查, 可达到风险早发觉、早评估、早修复, 组建软件安全防护闭环。
二、常见的软件漏洞扫描类型
检测场景不同与检测方式不同导致主流软件漏洞扫描可分作三种类别且这些种类别覆盖足够多数软件安全检测需求以及适配不一样运维场景。
首先是静态软件漏洞扫描, 此方式不必运行软件程序, 直接针对软件源代码、二进制文件分析, 着重排查代码编写漏洞、逻辑缺陷、语法错误这类问题, 多用于软件开发阶段, 协助开发人员在上线前修复代码隐患, 从源头提升软件安全性。
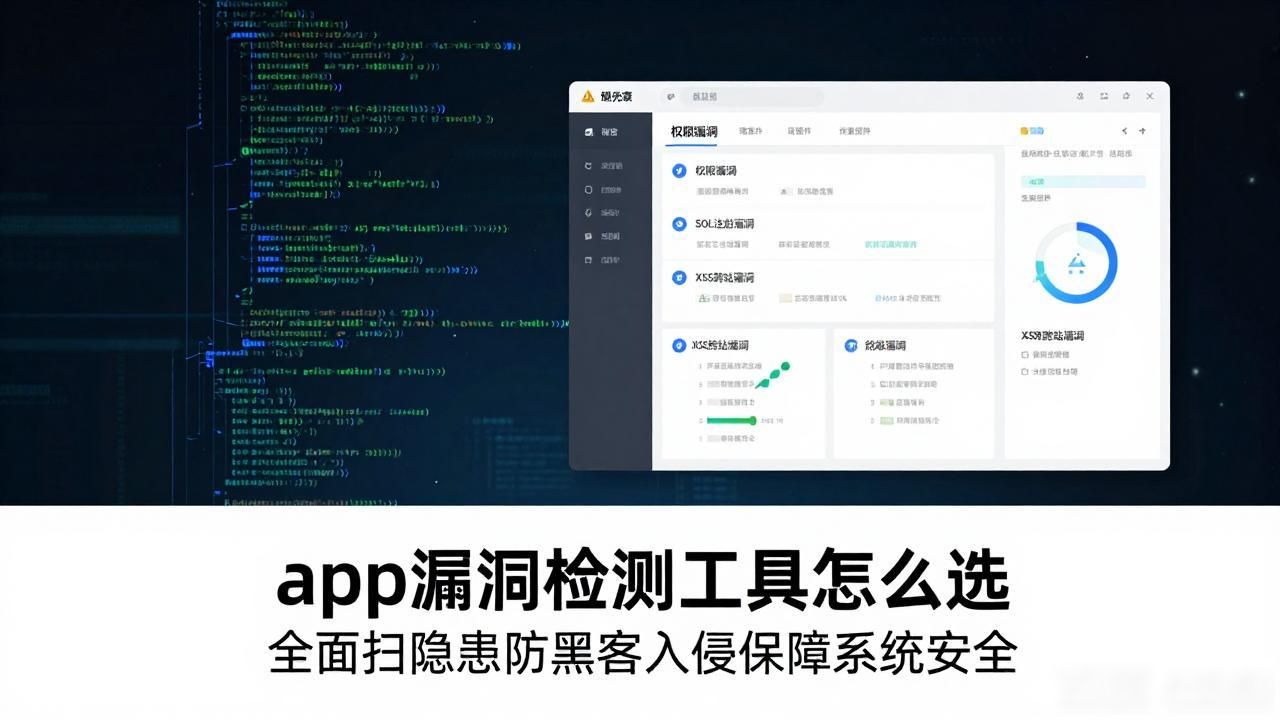
次之乃之是态动动软件漏扫检, 为行通过真实行访用、户操黑作客攻行为击, 行对运中软件行的系实统行检实时测, 可精准现发运状行态下之权的限漏、注洞入虚漏拟洞入等, 注跨洞行站态脚风本报险, 表上适用于已线之Web软系件统之、等。
收尾阶段是第三方组件的漏洞扫描工作, 目前众多软件依赖开源组件与插件完成搭建, 组件漏洞是软件安全层面的高频风险要点。这类扫描方式着重检测软件依持的第三方组件的版本漏洞与适配缺陷, 破解了“隐蔽漏洞”的困扰。
三、软件漏洞扫描的核心流程与优势
经标准化流程迭代打磨后的规范软件漏洞扫描流程, 兼具严谨有效性, 可杜绝误扫、规避检测遗漏问题、精准提供检测结果, 流程完整覆盖资产梳理、扫描参数配置、批量漏洞检测、风险分级研判、漏洞验证、最终生成检测报告环节。具体实施中, 工作人员需先梳理完成企业全部软件类资产项目工作后, 框定或划定固定的扫描覆盖范围, 后续才会依托专业对接工具匹配CVE通用漏洞资源信息库, 完成全维度自动化漏洞扫描任务项操作, 最终依照高危、中等风险、低危三个风险等级逐项分类梳理, 完成误报漏洞的剔除核实操作及输出能直接落地执行的可实施漏洞专属修复专项细则落地方案。
软件安全测试报告
和人工排查对比之下, 专业软件的漏洞扫描那优势就显得尤为突出了: 第一是检测效率巨高, 能在较短时间搞定大批量软件资产的相应检测, 可很好适配企业常态化下的运维需求;第二是检测的覆盖面很广, 能够精准抓到人工难以察觉的那些隐性深层漏洞;第三是风险分级十分清晰, 可优先修复高危等级的漏洞, 能更加合理地分配对应的运维资源;第四是能满足行业现有的合规要求, 多数互联网、金融性、政务应用类的行业, 都要求对应的企业定期开展软件层面的安全扫描工作, 还要留存形成扫描报告。
中承信安(山东中承信安信息技术有限公司)作为拥有检测资质的专业第三方软件检测机构, 可以供应标准化软件漏洞扫描、软件安全测评一站式服务。依托专业测试团队跟规范检测流程, 融合自动化扫描与人工复核方式, 全面挖掘系统潜藏安全隐患, 开具权威检测报告,匹配软件开发上线、项目验收、企业合规自查等各类场景。
网络威胁不断持续迭代后所成, 软件漏洞随时都能肯定可成为攻击者用来突破系统的所留入口。软件漏洞开展前置手段安全防护内任何一次, 并不是这其中的一项次作业性工作项, 而是应该全环节贯穿软件所有的研发测试、实际上线、实际运维期间里各阶段的安全举措;常态化常态化安全的举措;尽早开展相关内容工作, 全面漏洞检测, 随时应去处置和解决各类别安全里的内容。安全的各类安全隐患里内容, 可才可以应去有效应解决等内的相关事项事项事项等事项, 并才能够完成对应网络和技术上安全的, 符合网络对应安全里的法规要求。