国家网络安全通报中心实施监测, 进而发现, 近期出现多起供应链投毒攻击事件, 且呈现集中爆发态势, 这些事件涉及开源软件仓库与商用工具这两大核心供应链场景, 相关“供应链投毒”事件展现出攻击隐蔽性强的特点, 同时影响范围广, 危害程度高, 传播速度快, 会造成凭据遭窃取, 还会导致远程代码执行以及敏感数据泄露等严重危害。
攻击来势汹汹
针对由组件获取、开发集成、版本分发直至交付终端用户使用所形成的全程链条性质的软件供应链而言, 不同于直接面向终端的网络攻击, 有一种名为 “供应链投毒”, 体现为 “上游污染、下游传导” 模式的典型情形。攻击者凭借这般模式 , 利用诸如劫持开发者的官方账号 , 修改开源代码仓库之中的源码 , 污浊软件安装包以及发布版本等手段 , 把具有恶意性质的程序灌注, 植入到各式各样的不同软件里面, 凭借这种操作方式投毒。随着软件被发布以及更新 , 这些隐藏着的 , 似毒瘤般具有破坏性质且已然悄声无息潜伏着的恶意程序 , 借此便接连不断 , 川流不息地被传送到数量庞大 , 多得有如海洋的茫茫终端设备之上!
链条环环相扣
由软件“供应链投毒”所引发的, 并非是仅仅单一节点出现的安全故障, 而是会致使全域遭受感染的系统性危机。
——传播范围不容易把控。基础组件被数量达到一万的软件依靠。一旦有某个核心组件被污染, 使用该组件的软件都会受到影响, 风险会顺着代码依赖链持续扩散。
不再安全的是账号密钥, 开发环境当中, 常常会保存账号密码,服务器里面, 也往往存有 API 密钥, 以及加密证书等重要凭证, 一旦这些所谓“钥匙”被盗取了, 就会使得个人隐私, 还有工作敏感信息被泄露。
最终的端口设备沦为了受人操控的木偶, 那些被恶意植入有害进程程序的器件, 极有可能暗中去连接进行攻击行为者所设置的服务器,依照指令接收远方传来的命令资讯, 然而实施攻击的人能够凭借这样方式去窃取文档、数字信息, 甚至把受到控制的装备用于向外发起侵袭、进行非法的虚拟货币挖掘活动。
安全修复循环漫长, 普通漏洞可能一个补丁就能搞定, 然而“供应链投毒”常常得先 ascertain 上游组件问题, 接着逐个推进下游软件更新、测试以及重新发布, 处理成本颇高, 周期偏长。
防护处处留心
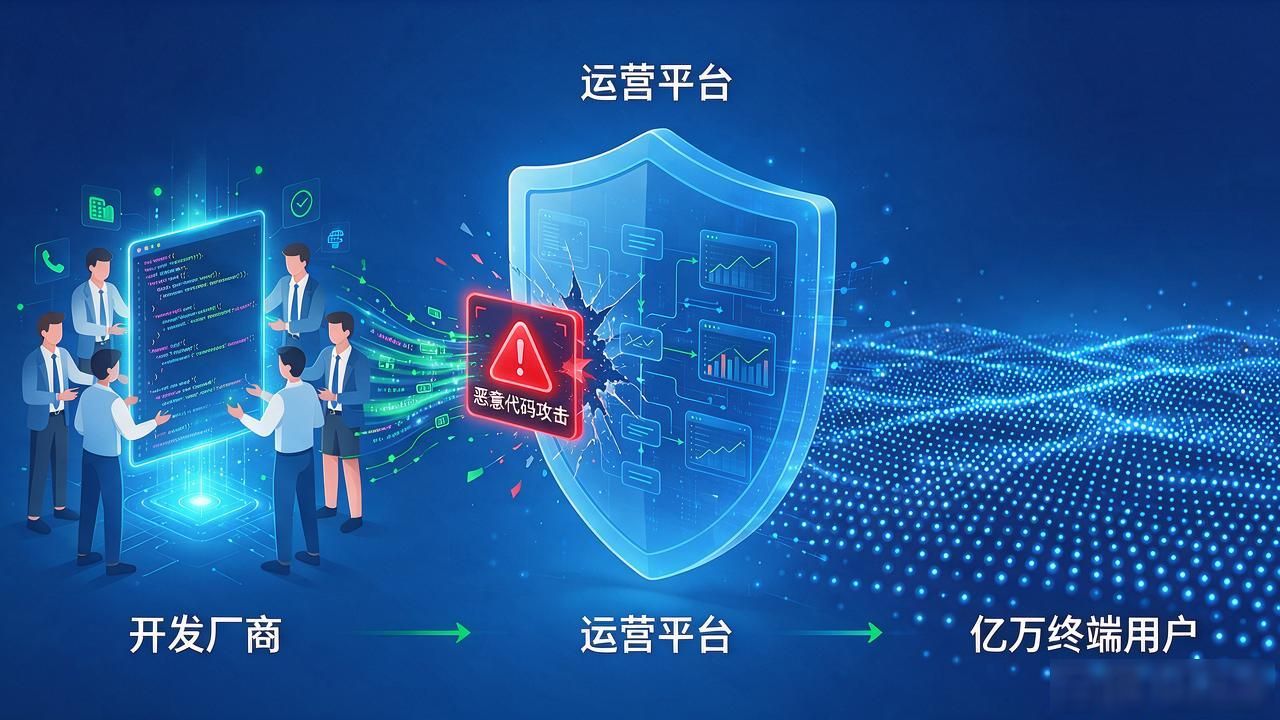
从从事开发的厂商开始, 到进行运营的平台, 再到数量达到亿万的终端用户, 软件供应链的安全无法离开链条之上的每一个主体, 要采取多种方法、共同尽力, 这样才可以抵抗侵袭。
严谨把控“入口关”, 软件开发者务必始终秉持从官方网站获取开源组件、插件以及研发工具的原则, 全力规避运用来源不明的网盘资源、破解版工具还有第三方安装包, 于引入开源组件之际, 必须借助国家级漏洞平台仔细核查组件漏洞与补丁信息。
严格把控“依赖链”, 研发管理部门需构建软件物料清单管理体系, 全方位明晰系统里开源组件、第三方库以及插件工具的来源、维护状况、漏洞等情形, 对于那些长时间无人维护、来源不明、版本陈旧不已、权限过高的组件, 理应即刻进行替换或者降低权限来使用。在重点系统上线以前, 要着手推行代码安全检测、依赖项扫描以及恶意代码排查。
要瞅紧“运行端”, 网络运维的部门要把开发环境、测试环境以及生产环境的隔离予以强化, 防止核心服务器、代码仓库还有构建平台直接在公网展露, 针对服务器出现的异常外联情况、陌生进程启动状况、异常账号登录现象以及流量急速升高这般的情形, 要赶忙做出预警并进行处置, 一旦发现高风险组件之后, 就得马上对受影响的系统展开排查, 及时去把安全版本予以升级, 要是暂时没办法升级, 应当采取断网隔离、将相关功能关闭、把安全版本回退等举措。
对于单位用户而言, 要清晰地分辨出“责任方”, 明确软件供应链安全责任部门以及责任人, 把开源组件使用、第三方软件采购、系统上线验收、安全更新处置这些内容纳入日常管理范畴。在采购商业软件、外包开发以及技术服务的时候, 应当在合同里面明确安全检测、漏洞修复、组件来源、数据保护和应急响应责任, 而不能仅仅看重功能, 却对安全问题不闻不问。
躲开“非官方”, 个人用户尽可能经由官方网站、正规应用商店去下载软件, 别随便安装破解版、绿色版以及来历不清楚的插件, 别轻易运行陌生的脚本和命令, 收到软件更新提示的时候, 要优先核查来源, 别点击不明链接去下载所谓的“补丁包”“增强版”“内部版”。
更多热点速报、权威资讯、深度分析尽在北京日报App