如今的智能手机当中, AI技术宛如一把双刃剑, 它致使手机变得更为智能, 然而却也悄然开启了新的安全缺口。2026年3月, 由腾讯电脑管家推出的「龙虾管家」AI安全沙箱, 通过如下四大方式构建防护网: 首先, 为AI划定活动范围, 禁止其触碰系统底层资源以及隐私文件;其次, 如同监控摄像头一般, 密切注视AI的每一步操作, 对可疑指令和脚本进行扫描;接着, 定期检查应用端口以及密码安全, 一旦发现漏洞便自动打补丁;最后, 为每个AI建立一本「操作日记」, 详细记录谁做了什么、有无风险。这一系列措施使得AI在用其能力工作的同时, 始终处于安全可控范围之内。
于安卓手机之上的AI模型而言, 其更是漏洞极为严重的区域, 在2024年, 含有AI组件的应用, 漏洞数量急剧增长了178%。黑客们将目光紧紧聚焦于这些模型, 他们或者窃取模型以获取金钱,或者通过逆向工程来实施破坏, 甚至还会往模型之中植入恶意代码。安全工具androguard犹如一位AI漏洞的侦探, 专门去检查APK文件里的TensorFlow Lite模型是否进行了加密, 沿着代码调用的路径去探寻数据泄露的风险点, 并且能够模拟黑客攻击, 从而帮助开发者提前封堵住漏洞。目前对AI模型漏洞展开检测, 恰似针对手机施行CT扫描, 何处存在问题, 能够清晰明了地呈现出来。
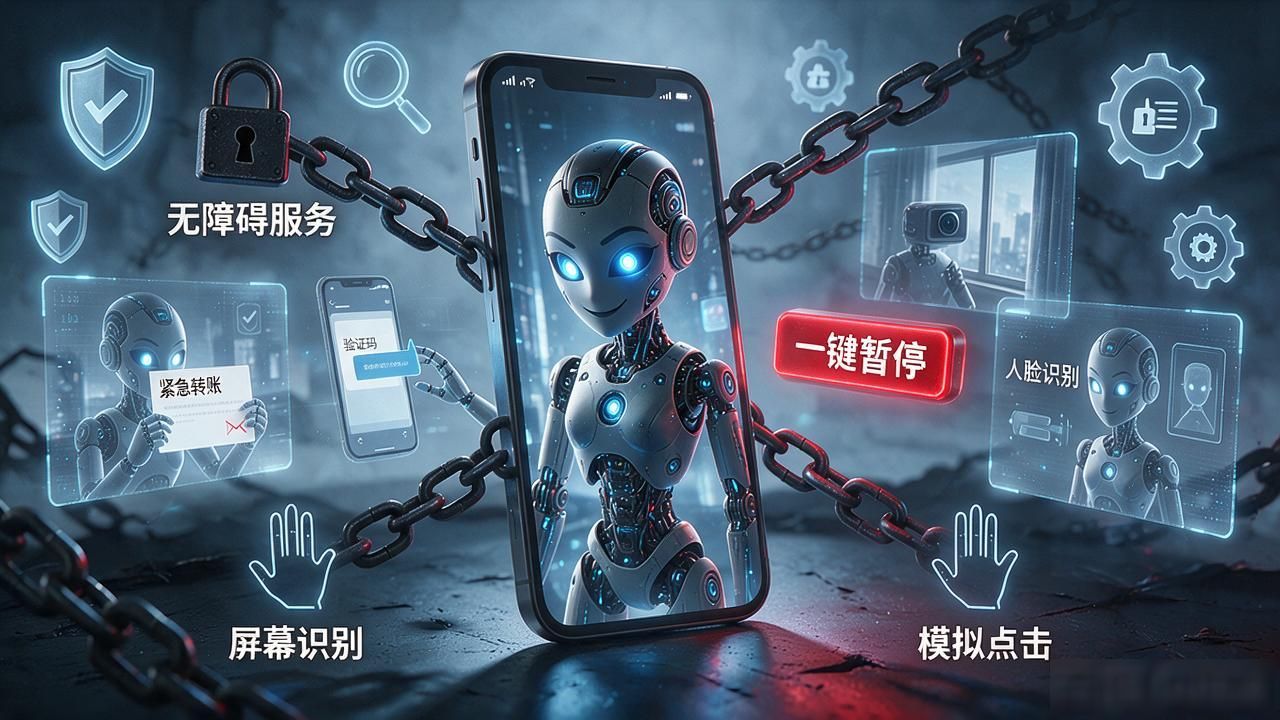
最让人头疼的是, 手机AI助手存在着权限滥用的现象, 为了达成跨应用操作, 部分AI助手一下子索要「无障碍服务」「屏幕识别」「模拟点击」等系统级权限, 一旦给予授权, 就如同给了小偷家中的钥匙, 黑灰产盯上此漏洞后, 通过诱导AI助手浏览恶意邮件, 便能够远程操控手机转发验证码、偷偷进行拍照, 甚至于运用AI生成技术绕过人脸识别。专家给出建议, 要给AI助手安装一个「双保险」, 用户需要实时确认操作, App同样得实时确认操作, 并且还要加上「一键暂停」按钮, 行业应该制定一个规矩, 清晰明确AI能够做什么, 不能做什么, 数据如何进行共享, 安全怎样开展审计, 毕竟AI就算再聪明, 也必须得遵守规矩才可以。