Valgrind是一款在Linux下的程序内存调试工具, 它支持x86、x86_64和ppc32, 它能够针对编译后的二进制程序, 对其内存使用监测在C语言里的malloc和free以及在C++里的new和delete, 从而找出内存泄漏问题。
wget
cd valgrind-3.4.1/
句点, 斜线, 配置, 双杠, 前缀, 等号, 正斜线, usr, 正斜线, 本地, 反斜线, 网络服务器, 反斜线, 内存检验器。
make
“make install2”, 使用示例为, 对“ls”程序进程检查, 返回结果里的“definitely lost: 0 bytes in 0 blocks.”表明不存在内存泄漏。
root@xoyo42 /
将名为valgrind的工具, 带着内存检查的功能, 以全泄漏检查的模式, 应用到位于 /usr/local/webserver/valgrind/bin/ 路径下的valgrind执行文件身上, 让其去执行列出根目录下文件列表的操作, 也就是执行ls / 命令。
Memcheck, 是一种内存错误检测器。它能检测内存错误,一个内存 error 探测器,叫 Memcheck。
请注意, 你提供的并不是一个可改写的普通句子, 它似乎是一段关于版权相关的声明内容, 你可以给我提供一个正常的可改写的句子, 以便我按照要求进行改写。
==1157== 属于, 2004年到2008年中间时段, 并且, 遵循GNU通用公共许可证规定, 还经过OpenWorks有限责任合伙公司授权。
==1157== 使用valgrind - 3.4.1, 一个动态二进制仪器框架。它是一个动态二进制仪器框架。
==1157== 版权所有(C)2000 至 2008 年期间, 经由朱利安·苏厄德等人实现, 并且遵循 GNU GPL 许可。
要是想了解更多细节, 那就重新运行, 运行时带上: -v , 就是这样。
==1157==
存放着, 名为bin的, 还有data0、dev、首页、lib64、媒体装置区域、挂载区域、可选目录、根目录、安全增强型Linux相关、系统相关、一个带有关键字tcsql.db的主索引且经过解密的文件、一个名为ttserver的进程标识文件、 变量相关数据的地方。
引导, 数据1, 等等, 库, 丢失加找到, 杂项, 网络, 进程, 系统命令二进制文件, 服务, 数据库文件名,临时文件目录, 用户目录。
==1157==
==1157== 错误总结: 来自0个上下文环境的0个错误(已抑制: 5个错误, 来自1个上下文环境)。
不一样的, 在程序退出时: 被使用的动态内存分配/释放情况为, 有36个内存块, 大小总计28471字节。
即等于1157, 在内存分配与释放情况中, 有166次分配行为, 有130次释放行为, 被分配的字节数达到51377字节。
对于所检测到的错误计数说来, 若要再运转其情况的话, 需带着这样的条件: -v。
检查了, 一百七十四, 六百四十个字节, 共计, 等于, 一千一百五十七。
==1157==
==1157== LEAK SUMMARY:
很有可能丢失以下情况与方式: 零字节的数量, 在零个块之中。并且状态码为1157。
==1157== 目前可触及, 有28471个字节, 分布于36个块中。
一共抑制了零个块中的零字节, 具体情形表明为这样, 即等于一千一百五十七。
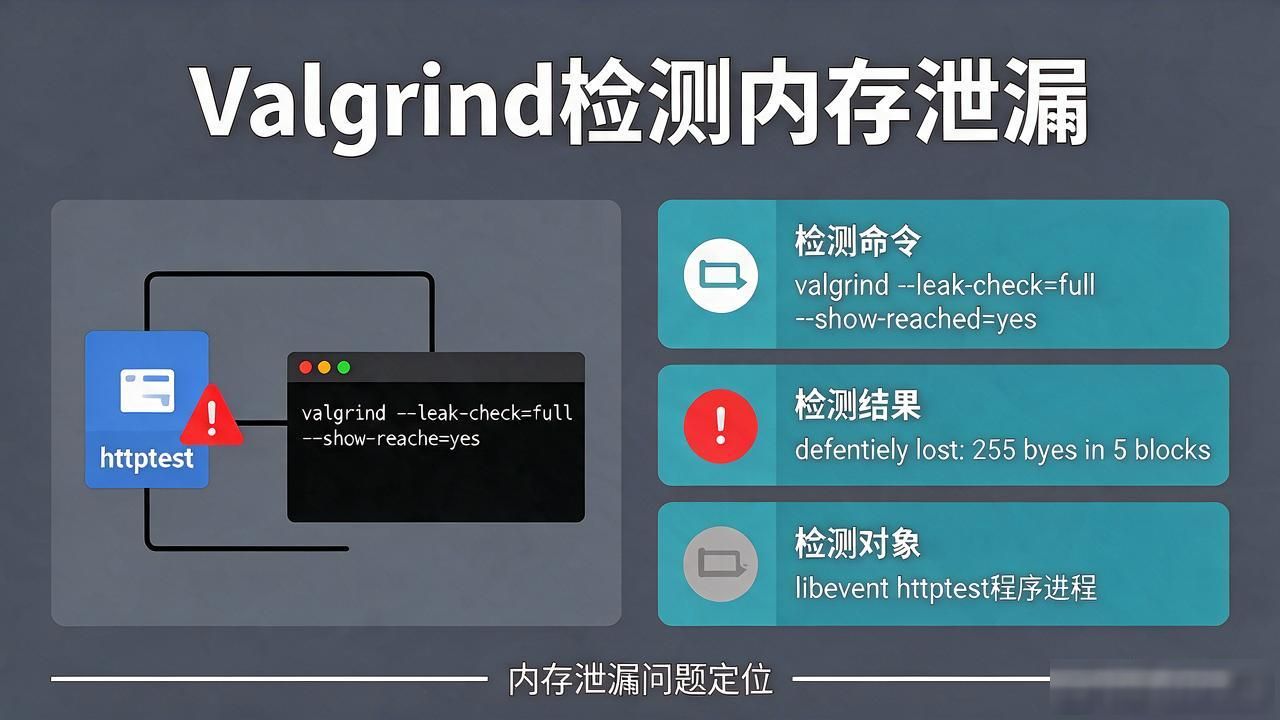
对于一个运用libevent库创作的“httptest”程序进程予以检查, 若瞧见它们, 需用: --leak-check=full --show-reachable=yes重新运行。返回结果里的“definitely lost: 255 bytes in 5 blocks.”意味着出现了内存泄漏。
root@xoyo42 tcsql-0.1
命令是, 运行位于 /usr/local/webserver/valgrind/bin/ 路径下的 valgrind 工具, 其参数为 --tool=memcheck 以及 --leak-check=full 去执行当前目录下的 ./httptest程序。
==1274== Memcheck, 是一个内存错误检测器。
==1274== 版权所有(C)2002年 - 2008年, 并且遵循GNU通用公共许可证, 由朱利安·苏厄德等人所有。
版权所有(C)2004年至2008年, 由开业作品有限责任合伙公司, 依据GNU通用公共许可证发布。
==1274== 使用valgrind - 3.4.1, 一个动态二进制检测框架。它是一个动态二进制检测框架 , 此框架名为valgrind - 3.4.1。
==1274== 版权所有(C)2000年至2008年, 并且遵循GNU通用公共许可证, 由朱利安·休厄德等人授权 , 标点符号处需格外注意, 严格按照格式要求进行书写。
为了获取更多细节信息, 再次运行时需带有: -v , 通过这种情况得到更多详细内容。
==1274==
==1274== 错误汇总情况是, 零条错误源自零个上下文, (其中)被抑制的有, (数量)一百零五条, 源自两个(上下文)。
==1274== malloc/free: 在程序退出时仍在使用: 74个块区中共有402, 291字节。
其呈现出这样的状况, 即存在一种动态内存分配与释放的情况, 具体为, 有着15,939次的分配操作, 与此同时, 有15,865次的释放操作, 而且, 总共分配的字节数竟然达到了6,281,523个。
针对所检测到错误的计数情况, 若要再次运行, 需使用: -v 这种方式 , 还要再次进行执行操作。
进行了检查, 检查的字节数是682,468,160 , 其结果是==1274==。
==1274==
==1274== 5个块中的255字节, 在32个损失记录中的第17个损失记录里, 肯定是丢失了。
在0x4A05FBB处, 发生了malloc行为, 此行为来自vg_replace_malloc.c中的第207行。
由0x3C1D809BC6导致, 在http.c的位置为2105处, 发生了evhttp_decode_uri的情况, 其编号为1274 ==。
在 /data0/tcsql/cankao/tcsql - 0.1/tcsql 中, 由 0x401C75 导致, 具体影响为关于 tcsql_handler, 编号为 1274。
靠0x3C1D80C88F如此, 循evhttp_get_body这样做, 出现在http.c的1582位置 , 以==1274==呈现。
具体是由0x3C1D8065F7导致的, 它发生在event_base_loop过程中, 此过程位于event.c文件的392行。
==1274==, 由0x403E2F引起, 在/data0/tcsql/cankao/tcsql - 0.1/tcsql中的主线程。
==1274==
==1274== LEAK SUMMARY:
==1274==, 有可能丢失的是: 零字节, 存在于零个块中。
==1274==, 仍然可到达, 拥有402,036字节, 存于69个块中。
是不是1274这个数值, 存在着一个情况, 那就是被抑制掉的部分, 是0个字节, 处于0个数据块当中, 有这样的情况。
发现指针指向的可到达块未被显示, ==1274== 达到可达标准的块(即那些被发现有指针指向的块地方)是不会被展示出来的, ==1274== 被找到指针指向的可达块(也就是那些被发现有指针指向之处的块)不会被呈现出来。
把“To see them, rerun with: --leak-check=full --show-reachable=yes”改写为“要去看到它们, 重新运行时使用: 双破折号泄漏检查等于完整双破折号显示可达等于是的”, 把“检查httptest程序, 发现有一处‘char *decode_uri = evhttp_decode_uri(evhttp_request_uri(req));’中的‘decode_uri’没有被free, 再程序处理完成后加上‘free(decode_uri);’后, 再使用Valgrind检查, 结果已经是‘definitely lost: 0 bytes in 0 blocks.’”改写为“对httptest程序展开检查, 发现存在一处字符星号解码_uri等于调用evhttp_decode_uri括号内evhttp_request_uri括号内请求中的解码_uri未曾被释放, 在程序处理完毕之后添加上去释放括号内解码_uri分号之后, 再次运用Valgrind进行检查, 最终结果已然变为确定丢失冒号零字节处于零块之内”。